情報確認日:2026年09月26日
業務効率化の強力なツールとして普及が進む生成AIですが、一方で「情報漏洩」や「セキュリティ対策」への不安から、導入を躊躇している方も少なくありません。安全に生成AIを活用するためには、正しいセキュリティ知識と具体的な入力ルールを理解することが不可欠です。本記事では、個人情報保護委員会やIPA(情報処理推進機構)の公表資料に基づき、情報セキュリティを守りながら生成AIを使いこなすための基本ルールと、今日から実践できる具体的な手順をわかりやすく解説します。
- 生成AIに入力したデータは、設定次第でAIの学習データとして利用され、他者への回答に漏洩するリスクがあります。
- 個人情報保護委員会の注意喚起に基づき、個人情報や機密情報をプロンプトに直接入力することは原則禁止すべきです。
- データ学習を拒否する「オプトアウト設定」や、API経由での利用など、安全な環境構築がセキュリティ対策の第一歩となります。
なぜ生成AIの利用に情報セキュリティ対策が必要なのか
生成AIは非常に便利なツールですが、適切なセキュリティ対策を行わずに利用すると、重大な情報漏洩や法令違反につながるリスクがあります。信頼性の高い公的機関の情報をもとに、その必要性を学びましょう。
IPAが警告する情報セキュリティの脅威
独立行政法人情報処理推進機構(IPA)が公表する「情報セキュリティ10大脅威」では、組織における情報漏洩や不正アクセスのリスクが毎年上位にランクインしています。生成AIの不適切な利用は、意図しない機密情報の外部流出を招き、組織のセキュリティ基盤を揺るがす新たな脅威となり得ます。
個人情報保護委員会による注意喚起
個人情報保護委員会は、生成AIサービスの利用に関する注意喚起を行っています。これには、個人情報の取扱いに十分配慮し、あらかじめ本人の同意を得ずに個人データを含むプロンプトを入力しないよう強く求められています。法令遵守の観点からも、厳格なルール策定が必要です。
生成AI利用における3つの主なセキュリティリスク
安全な運用の第一歩は、どのようなリスクが存在するのかを正しく把握することです。生成AI特有の3つのリスクを整理します。
入力データの学習による情報漏洩
多くの無料生成AIサービスでは、ユーザーが入力したプロンプトやデータが、AIの追加学習に利用される仕様になっています。これにより、自社の機密情報や顧客の個人情報が、他者の検索に対する回答として出力されてしまうリスクが生じます。
ハルシネーション(誤情報の出力)による信頼失墜
生成AIは、もっともらしい嘘(ハルシネーション)を出力することがあります。AIが生成した不正確な情報を確認せずにそのまま社外への報告書や公開コンテンツに使用すると、企業の社会的信用を大きく損なう原因になります。
著作権侵害やプライバシー侵害
AIが学習データとして取り込んだ他者の著作物やプライバシーに関わる情報が、生成結果にそのまま含まれてしまうことがあります。これらを商用利用すると、意図せず第三者の権利を侵害し、法的トラブルに発展する恐れがあります。
安全に生成AIを使うための「データ管理」と「設定」
セキュリティリスクを最小限に抑えるためには、ツール側の設定を適切に行うことが最も効果的です。今すぐ確認すべき設定項目を解説します。
| 確認すること | 実践のポイント |
|---|---|
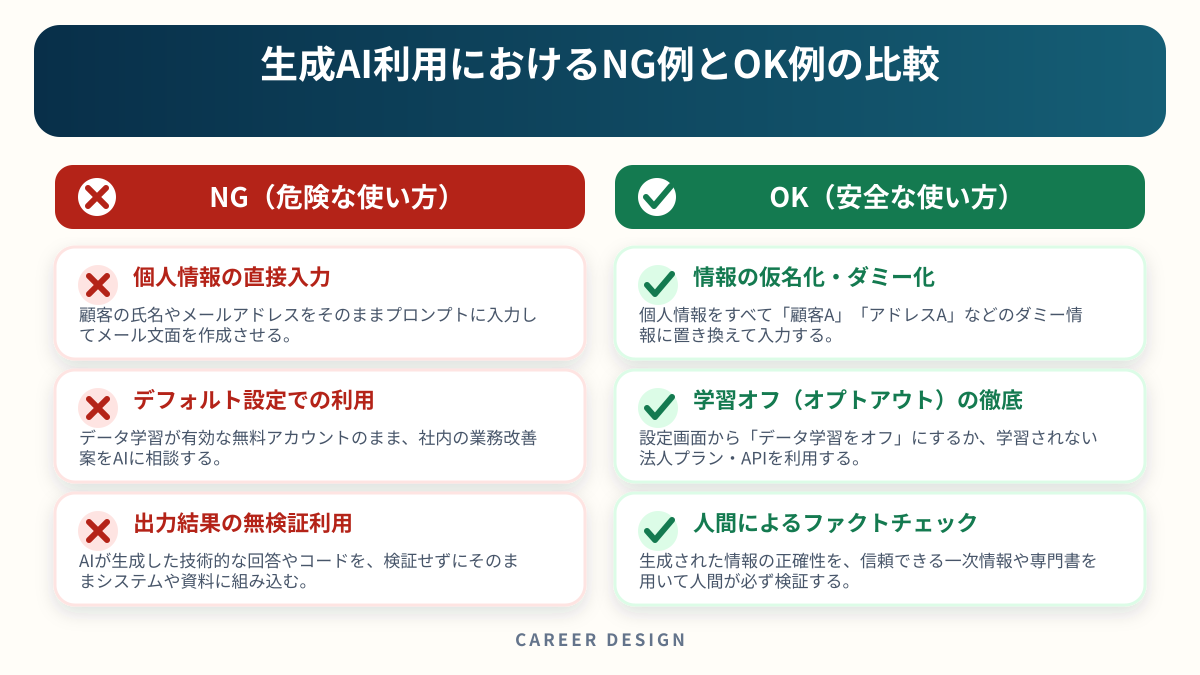
| オプトアウト(学習拒否)設定の有効化 | 主要な生成AIサービスには、入力したデータをAIの学習に使用させない「オプトアウト」の設定が用意されています。業務で利用する際は、必ずアカウント設定から学習機能をオフにする、または「履歴を保存しない」設定を有効にしてください。 |
| API経由での利用と法人向けプランの検討 | API(アプリケーション・プログラミング・インターフェース)を経由して生成AIを利用する場合、原則として入力データは学習に使用されません。また、データ管理体制が強化された法人向け有料プランを契約することも、安全性を高める有効な手段です。 |
業務で生成AIを使う際の「3つの入力禁止ルール」
設定を徹底していても、万が一の事態に備えてプロンプトに入力すべきではない情報を明確に定めておく必要があります。以下の3つは絶対に入力してはいけません。
個人を特定できる情報(個人情報)
氏名、電話番号、メールアドレス、住所、マイナンバーなどはもちろん、特定の個人を識別できる履歴や情報も入力は厳禁です。個人情報保護委員会のガイドラインに従い、徹底した除外が必要です。
自社および取引先の未公開の機密情報
開発中の新製品情報、未公開の財務データ、ソースコード、経営計画、取引先との契約内容など、外部に漏洩した際に自社や他社に不利益が生じる情報は一切入力してはいけません。
顧客から預かっているデータ
クライアントワークやカスタマーサポート業務において、顧客から預かった相談内容やデータファイルをそのままAIにアップロードして分析させる行為は、重大な契約違反や信頼失墜につながります。
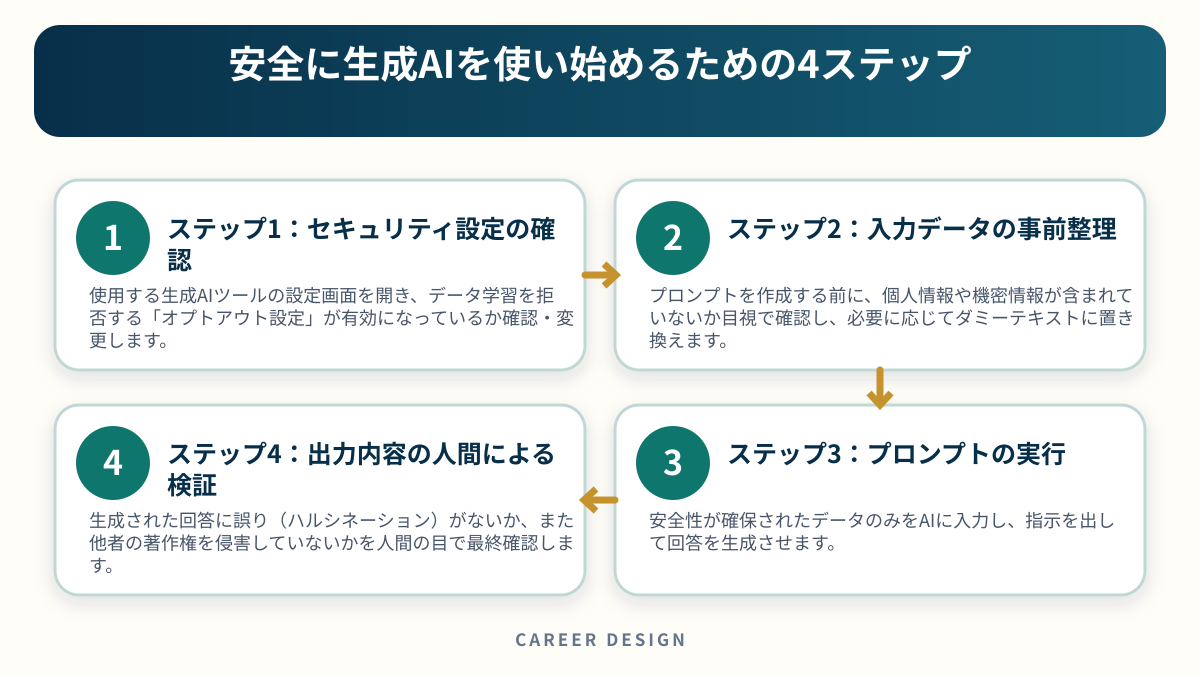
今日から使える!安全なAI活用のための実践チェックリスト
日々の業務で生成AIを使用する前に、以下のチェックリストを必ず確認する習慣をつけましょう。
情報セキュリティを守りながらAIを活用するための第一歩は、今お使いのAIツールの設定を確認することです。今すぐ設定画面を開き、データ学習がオフになっているか、またはオプトアウトの手続きが完了しているかを確認してみましょう。正しいルールを身につければ、生成AIはあなたの業務を安全かつ強力にサポートする最高のパートナーになります。
実践記事をもっと見る参考資料・出典
- IPA|情報セキュリティ10大脅威(確認日:2026年09月26日)
- 個人情報保護委員会|生成AIサービスの利用に関する注意喚起(確認日:2026年09月26日)
コメントを残す